
核心事件概览
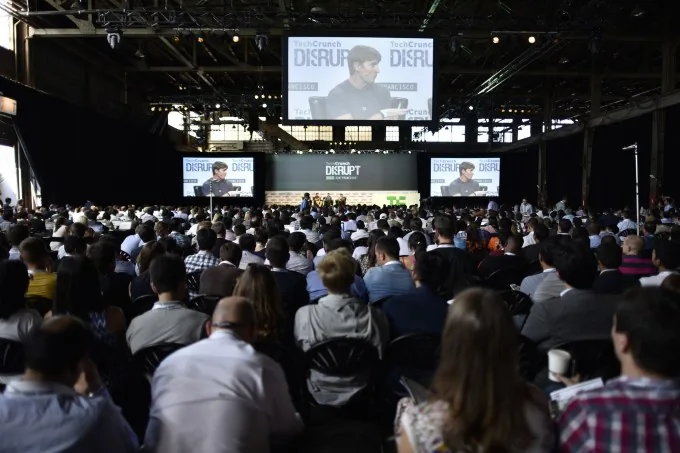
TechCrunch Disrupt 2026 将于 10 月 13-15 日在旧金山 Moscone West 举办,汇聚超 10,000 名创始人、工程师与技术决策者。特别值得关注的是,五大 AI 安全专题议程——覆盖 AI 阶段与真实世界 AI 阶段——已明确纳入议程,聚焦企业级 AI 从实验到落地的安全与信任瓶颈。/miscellaneous/ 信息:参会者在 9 月 25 日 23:59 PT 前注册可节省最高 200 美元;第二张门票享 5 折优惠。
These sessions feature leaders from Anthropic, Okta, AWS, Nvidia, Waabi, Shield AI, General Motors, and Luta Security. 与会者将获得第一手的部署经验洞察,而非理论性讨论,紧扣 editor’s note 中强调的“从演示走进产业时的安全与信任构建”。
企业AI部署的真实断层线
Anthropic 应用 AI 负责人 Cat de Jong 将揭示一个反差现象:部分企业通过 AI 获得可量化价值,另一些却仍陷于 18 个月的试点循环。这一对比凸显 AI 产品化过程中的系统性瓶颈——不止于模型性能,更在于工作流嵌入方式与组织适配。该演讲为 SaaS 与企业服务型 AI 初创公司提供关键销售洞察,直指从 PoC 到 ROI 的跃迁路径。
与此同时,AWS 安全服务副总裁 Rudy Mitra、Luta Security 的 Katie Moussouris 与网络安全专家 Wendy Nather 将共同探讨“企业级 AI 如何重新定义云安全边界”。此议程直面一个被低估的事实:当 AI 获得自主决策能力,传统的应用层权限模型已不足以构成防御纵深——基础设施层的权限架构重构成为刚需。这对构建合规导向产品的创始人构成硬性提醒:安全性需前置而非事后补救。
代理安全与物理世界AI:两个高风险场景
Okta 产品与技术总裁 Ric Smith 与 NanoCo 创始人兼 CEO Gavriel Cohen 将共同剖析“代理安全问题”。他们将指出当前企业对 AI Agent 的权限设计普遍依赖应用层 API 调用控制,但缺乏对 Agent 行为链(chain of actions)的审计与限制能力。此议程为所有规划自动化工作流的团队敲响警钟:当 Agent 可发起多步交互行为,其权限边界需从‘静态配置’升级为‘动态策略’。
在物理世界 AI 部分,Shield AI CTO Nathan Michael、通用汽车机器人战略总监 Mikell Taylor 与 Waabi 创始人兼 CEO Raquel Urtasun 将展开一场极具张力的对话:当部署对象是自动驾驶车辆、工业机器人甚至国防系统时,“安全足够”的判定标准无法依赖传统软件测试。此议程提出关键范式转移:不可仅依赖测试验证‘零缺陷’,而需构建‘容错文化’与持续验证闭环。 whereby 创始人 in hard-tech 行业需重新校准产品研发节奏——安全左移至架构阶段。
数据壁垒:机器人产业的‘ChatGPT时刻’障碍
Nvidia Inception 物理 AI 全球负责人 Les Karpas 将指出一个常被忽视的结构性瓶颈:机器人领域缺乏大规模标注数据集,导致其无法复制大语言模型与自动驾驶的爆发式增长路径。该议程未引入新数据集名称,但明确点出三个破局方向:数据管道优化、高保真仿真环境构建与基础模型微调策略。这为机器人创始人提供了明确技术路标——模拟数据生成能力将成为区分 PoC 级与可部署级产品的分水岭。
落地建议与参会策略
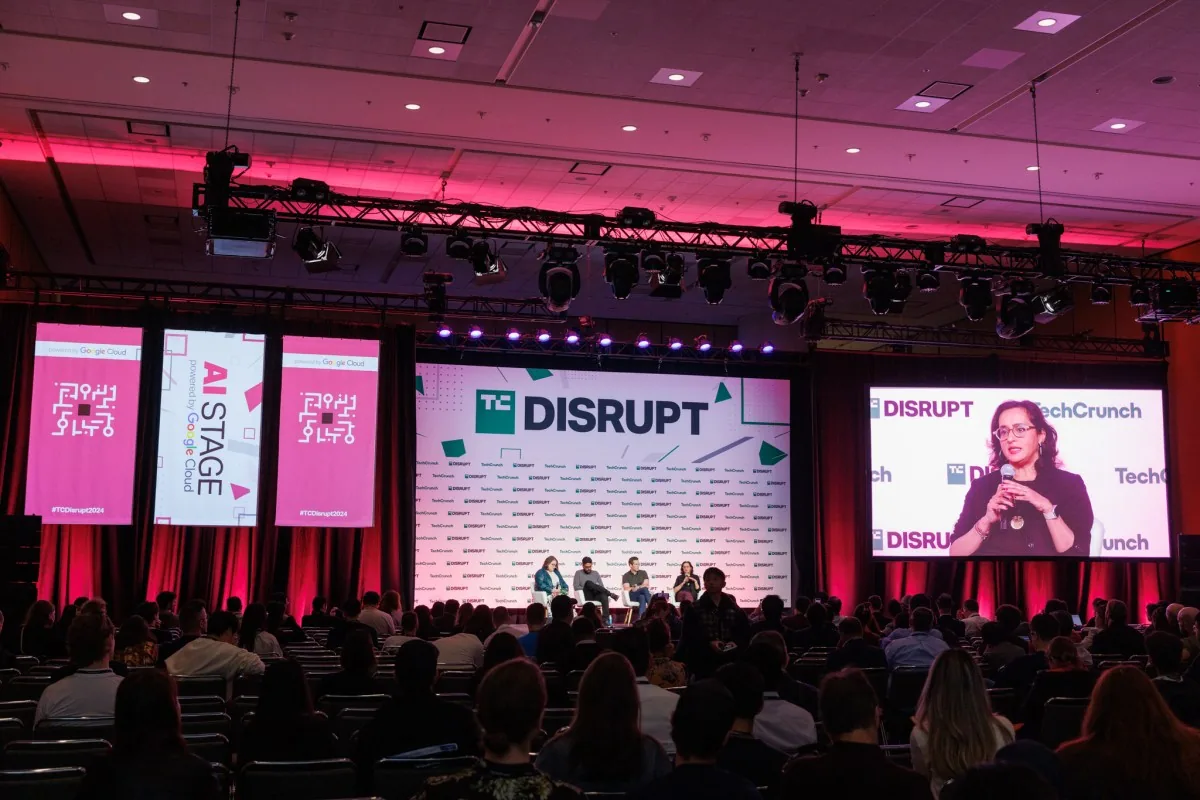
- 适合冲刺企业销售的 AI 初创团队负责人:议程 1 与 3 直接关联客户采购决策中的安全与治理模块
- 计划上线自主 Agent 产品的 SRE 与安全负责人:议程 2 涉及权限模型重构的技术要点
- 建议暂缓物理世界部署的机器人团队:议程 5 明确指出当前数据瓶颈尚未完全突破,建议优先在可控场景验证 ‘chatGPT moment’ 条件
写在最后
当 AI 从实验室走向生产系统,其可信赖性已成为比性能更优先的决策权重。技术领先若无法通过安全验证,则无法形成商业闭环——这正是 Disrupt 2026 五大议程共同指向的行业共识:可信制造力(Trust-by-Design)正从成本项转变为产品竞争力的核心杠杆。